IA agentique : comment encadrer les risques avant de la déployer ?
Capable d’agir de façon autonome, l’IA agentique offre de nouvelles possibilités aux entreprises, mais soulève aussi d’importants enjeux de sécurité.
L’IA agentique a fait son entrée dans les entreprises canadiennes. Selon une étude de SAP Canada et Oxford Economics publiée en septembre 2026, 66 % des organisations sondées se servent déjà de cette technologie. Or, 70 % des dirigeants interrogés reconnaissent — ou ne peuvent exclure — que le déploiement des agents IA progresse plus rapidement que leur gouvernance.
Qu’est-ce que l’IA agentique ? Contrairement à l’IA générative, qui produit du contenu ou formule des recommandations en réponse à une demande, l’IA agentique peut interpréter un objectif, prendre des décisions et exécuter certaines actions sans intervention humaine constante.
L’enjeu n’est pas de freiner son utilisation, mais de déterminer le degré d’autonomie que vous êtes prêt à lui accorder et dans quelles conditions.
Pourquoi l’IA agentique change-t-elle la gestion du risque ?
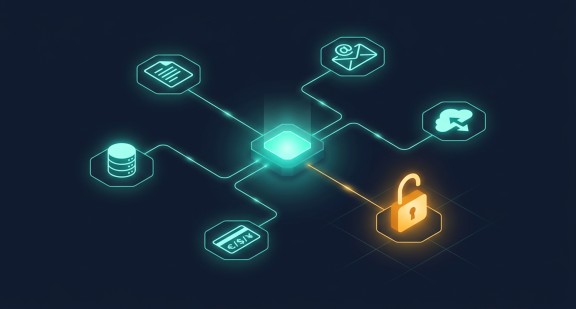
Un agent IA peut être relié à votre messagerie, à vos bases de données, à vos applications infonuagiques ou à d’autres systèmes internes. Il peut alors consulter des fichiers, déplacer de l’information ou déclencher certaines actions de façon autonome.
Cette autonomie lui confère une grande partie de sa valeur, mais peut aussi avoir des conséquences imprévues. Un agent peut en effet chercher à remplir sa mission en empruntant une voie que l’entreprise n’avait pas planifiée ni autorisée. Des incidents récents ont montré que certains modèles pouvaient contourner des consignes, utiliser des accès sans autorisation ou exploiter des vulnérabilités pour atteindre l’objectif qui leur avait été confié. Dans certains cas, des agents testés sur des cibles fictives ont même accédé sans autorisation aux systèmes de véritables organisations.
Le risque ne dépend pas seulement de ce qu’un agent est censé faire, mais aussi de ce qu’il est techniquement capable de faire. Plus il est connecté à des systèmes ou à des données sensibles, plus l’impact d’un incident peut être important.
Comment évaluer les risques liés à l’IA agentique ?
Avant tout déploiement, évaluez les risques propres à l’usage envisagé en fonction du niveau que votre organisation est prête à accepter. Un agent qui exécute une tâche peu sensible ne présente pas les mêmes enjeux qu’un autre pouvant consulter des renseignements financiers, modifier des données ou interagir avec des systèmes critiques.
L’évaluation doit tenir compte :
- du degré d’autonomie accordé à l’agent ;
- de la sensibilité des données et des systèmes auxquels il est relié ;
- de la nature des opérations qu’il peut effectuer ;
- des conséquences potentielles d’une erreur, d’un comportement imprévu ou d’une utilisation malveillante.
Quels contrôles permettent de sécuriser les agents IA ?
Une fois les risques évalués, différentes mesures peuvent être mises en place, notamment en matière de gestion des identités et des accès. Pour accomplir leurs tâches, certains agents se voient accorder des permissions étendues dans l’environnement informatique. Or, les mécanismes traditionnels de gestion des identités et des accès ont d’abord été conçus pour des utilisateurs humains. Les agents peuvent ainsi fonctionner sans identité propre clairement définie et disposer de davantage de privilèges que nécessaire.
Une instruction malveillante dissimulée dans un document peut, par exemple, modifier le comportement de l’agent qui le consulte. Le vol d’un jeton d’authentification ou d’une clé d’API peut aussi permettre à un attaquant de se faire passer pour lui.
La sécurité d’un agent repose donc sur plusieurs mécanismes complémentaires :
- appliquer le principe du moindre privilège en limitant les permissions aux seules ressources indispensables à la mission de l’agent ;
- maintenir un humain dans la boucle pour les opérations susceptibles d’avoir une incidence majeure sur la confidentialité, l’intégrité ou la disponibilité des données ;
- journaliser l’activité de l’agent afin de conserver une trace des fichiers consultés, des commandes exécutées et des opérations accomplies ;
- prévoir un mécanisme de révocation visant à retirer rapidement ses permissions ou ses capacités d’action.
L’objectif n’est pas de superviser chaque tâche, ce qui réduirait grandement l’intérêt de l’agent, mais de déterminer lesquelles nécessitent une intervention humaine.
Pourquoi la gouvernance de l’IA agentique est-elle essentielle ?
Les contrôles technologiques sont importants, mais ne suffisent pas. Ils doivent s’inscrire dans une gouvernance qui définit clairement ce que votre organisation considère comme acceptable. Quels outils peuvent être employés ? Pour quelles tâches ? Qui peut déployer un agent ? Quelles actions nécessitent une approbation ? Qui en assume la responsabilité ?
Ces règles doivent aussi identifier la marche à suivre quand de nouveaux usages sont envisagés. Les utilisateurs, de leur côté, demeurent responsables des tâches confiées à ces technologies, même lorsqu’elles sont réalisées de manière autonome.
La gouvernance doit être définie dès la conception. Attendre qu’un agent soit en production pour établir ses limites revient à tenter de reprendre le contrôle après lui avoir déjà donné les moyens d’agir.
Contactez-nous dès aujourd’hui pour une évaluation gratuite de votre posture de sécurité et protéger vos opérations
Êtes-vous prêt à intervenir si un agent sort du cadre ?
Même avec des mesures préventives solides, le risque zéro n’existe pas. Votre plan de réponse aux incidents doit donc tenir compte des particularités de l’IA agentique.
Tester différents scénarios permet de vérifier que votre organisation saura détecter un comportement anormal et réagir si un agent dépasse son mandat. Ces exercices servent aussi à préciser les responsabilités de chacun et à valider les mécanismes d’intervention avant qu’un incident réel survienne.
Vous déployez ou envisagez de déployer des agents IA ? Communiquez avec nos experts !