Cyberattaques accélérées par l’IA : comment renforcer votre défense ?
L’intelligence artificielle permet aux cybercriminels de mener des attaques toujours plus rapides. Comment détecter les premiers signes d’intrusion et intervenir avant que votre entreprise ne subisse des dommages ? Découvrez comment adapter vos moyens de défense à cette nouvelle réalité.
Grâce à l’intelligence artificielle (IA) et à l’automatisation, les cybercriminels découvrent plus facilement et rapidement les failles de sécurité, ciblent leurs victimes et accélèrent leurs attaques. Cette évolution réduit le temps dont vous disposez pour réagir.
Une fois dans un réseau, un attaquant peut chercher à accéder à d’autres systèmes, à voler des données confidentielles et à chiffrer les données. Plus ses activités passent longtemps inaperçues, plus les dommages sont importants.
Le risque zéro n’existe pas. L’application de mesures préventives ne garantit pas une protection absolue. Votre organisation doit donc être prête à repérer rapidement une intrusion et à intervenir pour en limiter les répercussions.
Comment un SOC contribue-t-il à protéger votre entreprise ?
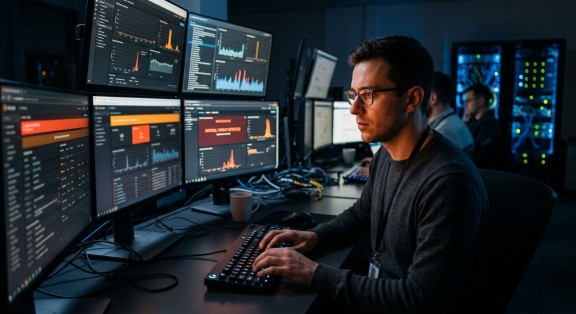
Un centre des opérations de sécurité, ou SOC (Security Operations Center), réunit des technologies et des spécialistes en sécurité chargés de surveiller les environnements informatiques, de déceler les menaces et de coordonner les interventions.
Cette surveillance s’exerce en continu, 24 heures sur 24, 7 jours sur 7. Elle permet de détecter les activités suspectes et inhabituelles afin de prendre en charge les incidents, même en dehors des heures de travail.
Toutefois, un SOC ne se limite pas à la réception d’alertes. Les systèmes de sécurité produisent une multitude d’informations, parmi lesquelles les analystes doivent distinguer les activités normales des comportements douteux ou malveillants.
Comment l’IA et les spécialistes œuvrent-ils ensemble ?
L’intelligence artificielle est utilisée depuis plusieurs années dans les SOC pour soutenir le travail des analystes. Face à l’accélération des cyberattaques, elle contribue notamment à :
- Analyser de grandes quantités de données provenant des réseaux, des postes de travail et des applications.
- Mettre en relation des événements apparemment anodins qui, une fois regroupés, peuvent révéler les premiers signes d’une intrusion.
- Hiérarchiser les alertes pour orienter les analystes vers les situations les plus préoccupantes.
- Accélérer les vérifications en automatisant certaines tâches répétitives, comme la collecte d’informations sur un incident.
Prenons l’exemple de trois alertes de faible sévérité : une connexion inhabituelle, une modification d’accès ou une activité anormale sur un poste de travail. Chacune peut avoir une explication légitime. Leur rapprochement peut toutefois révéler les premières manœuvres d’un cybercriminel.
C’est alors que le jugement et l’expérience de l’analyste entrent en jeu. Il doit déterminer si ces événements correspondent réellement à une activité malveillante, évaluer la sévérité de la situation et décider des mesures à prendre.
Certaines interventions peuvent être automatisées dans un cadre bien défini. D’autres nécessitent une validation humaine, surtout lorsqu’elles risquent de perturber vos activités. Isoler un appareil ou bloquer un compte peut contribuer à contenir une attaque, mais une décision prise à tort pourrait aussi interrompre des opérations essentielles.
Un SOC entièrement automatisé n’est donc pas la meilleure solution. Une défense efficace repose sur un équilibre entre les technologies, qui accélèrent la détection et les interventions, et les spécialistes, qui assurent la supervision humaine nécessaire pour analyser les situations et prendre les décisions appropriées.
Votre entreprise dispose-t-elle des moyens de réagir suffisamment vite ?
Pour évaluer votre capacité de réaction, voici trois questions à vous poser :
- Vos systèmes font-ils l’objet d’une surveillance continue ? Les activités suspectes doivent être prises en charge même lorsque les équipes internes sont absentes.
- Qui intervient lorsqu’une intrusion est détectée ? Les responsabilités, les plans de réponses et les processus de remédiation doivent être clairement définis pour éviter les hésitations en situation d’urgence.
- Disposez-vous de l’expertise nécessaire ? Maintenir une capacité de surveillance et d’intervention permanente exige des ressources spécialisées. Selon vos besoins, vous pouvez compter sur une équipe interne, un fournisseur de services de sécurité gérés ou une combinaison des deux.
Les moyens de protection doivent être adaptés à la réalité de votre compagnie, à ses activités et aux conséquences possibles d’un incident. Une défense efficace ne repose pas uniquement sur les technologies déployées, mais aussi sur la compétence et la préparation des équipes chargées d’intervenir.
Votre entreprise est-elle suffisamment préparée pour détecter et contrer une cyberattaque ? Communiquez avec nous pour évaluer vos mécanismes de protection.