Fraude et IA : quand voir et entendre ne suffisent plus
Courriels crédibles, voix clonées, vidéoconférences truquées : l’intelligence artificielle brouille les repères qui permettaient de détecter une fraude. Comment mieux s’en protéger ?
Il n’y a pas si longtemps, un courriel truffé de fautes, une formulation maladroite ou une demande étrange suffisait souvent à éveiller les soupçons. Ces indices existent encore, mais ils ne permettent plus à eux seuls de départager une communication légitime d’une tentative de fraude.
L’intelligence artificielle n’a pas inventé l’hameçonnage ni les stratagèmes qui consistent à se faire passer pour un dirigeant, un fournisseur ou tout autre interlocuteur de confiance. Elle facilite toutefois leur personnalisation et leur déploiement à grande échelle. Les fraudeurs disposent ainsi de moyens beaucoup plus efficaces pour cibler leurs victimes et rendre leurs demandes crédibles.
Résultat : la fraude ressemble de moins en moins à une fraude.
Des signes de fraude moins évidents
Avec l’intelligence artificielle, l’ingénierie sociale devient plus difficile à déjouer. Cette technique, qui consiste à manipuler un individu pour l’amener à poser une action qu’il n’aurait normalement pas faite, mise notamment sur l’urgence, la confiance et les émotions.
Le principe n’est pas nouveau. Ce qui change, ce sont les moyens utilisés. À partir d’informations accessibles en ligne, un fraudeur peut personnaliser son approche, reprendre le vocabulaire habituel d’un fournisseur ou faire référence à une situation réelle. S’il a compromis le compte d’une personne connue, il peut également s’insérer dans des échanges jusque-là parfaitement légitimes.
Même les employés sensibilisés à l’hameçonnage se retrouvent donc devant des tentatives de fraude beaucoup plus difficiles à déceler. Et le courriel n’est désormais qu’un canal parmi d’autres.
Le piège des voix et des images familières
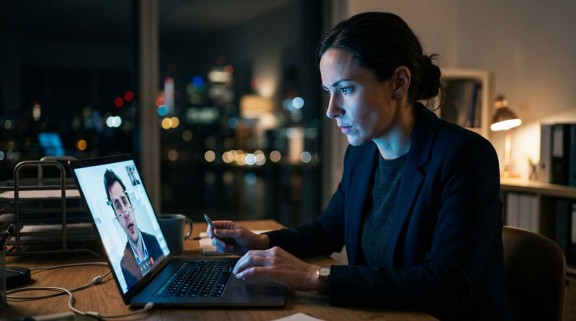
Imaginez recevoir un appel du président de votre entreprise vous demandant d’autoriser rapidement un paiement. Vous reconnaissez sa voix. Quelques minutes plus tard, il apparaît à l’écran lors d’une vidéoconférence pour confirmer la transaction. Tout semble légitime. Pourtant, votre interlocuteur pourrait ne pas être celui que vous croyez.
Les outils de clonage rendent ce type de scénario de plus en plus accessible. Certains modèles n’ont besoin que de quelques secondes d’enregistrement pour reproduire une voix. Lorsqu’un dirigeant participe à des conférences, publie des vidéos ou prend régulièrement la parole sur les réseaux sociaux, trouver un échantillon de sa voix devient alors un jeu d’enfant pour un fraudeur.
La supercherie peut aller jusqu’à l’usurpation d’identité. Les hypertrucages imitent l’apparence, les gestes et la façon de s’exprimer d’une personne, parfois même en temps réel.
Voir ou entendre son interlocuteur ne suffit donc plus à confirmer son identité. Lorsqu’une demande sort de l’ordinaire, d’autres moyens de validation s’imposent.
La véritable cible : la chaîne de décision
Ces nouvelles formes d’usurpation montrent pourquoi la vigilance individuelle ne suffit pas. Les stratagèmes les plus convaincants combinent plusieurs interactions pour rendre une demande frauduleuse cohérente.
Prenons le cas d’un compte courriel compromis. Le fraudeur observe les échanges avec un fournisseur et attend qu’une transaction se prépare pour modifier les instructions de paiement. Un appel peut ensuite confirmer la requête. Pour l’employé, tout concorde : l’interlocuteur est connu, la transaction était planifiée et l’échange téléphonique dissipe les derniers doutes. C’est donc l’ensemble de la chaîne de décision financière qu’il faut sécuriser.
L’ampleur du phénomène est considérable. Selon le Centre antifraude du Canada, les pertes déclarées liées au harponnage ont atteint 57,7 millions de dollars au pays au cours des six premiers mois de 2026, contre plus de 68 millions pour toute l’année 2025. Ces stratagèmes reposent notamment sur l’usurpation de l’identité de personnes de confiance afin de rediriger des paiements ou de modifier des renseignements bancaires.
En avril 2026, une entreprise québécoise en a fait les frais. Des fraudeurs ont usurpé l’identité de contacts légitimes et manipulé des échanges par courriel pour lui transmettre de fausses instructions de paiement. L’organisation a autorisé deux virements. Heureusement, dans ce cas, grâce au signalement rapide et à l’intervention coordonnée du Centre antifraude du Canada, d’institutions financières et de partenaires d’enquête, environ 3,5 millions de dollars ont pu être récupérés.
Mieux vaut vérifier une fois de trop
Puisqu’un courriel, une voix et même une identité complète peuvent être falsifiés, la protection contre les cybermenaces ne devrait pas reposer uniquement sur la capacité d’un employé à déceler le faux. Lorsqu’une demande inhabituelle ou sensible survient, quelques réflexes permettent de sortir du scénario construit par le fraudeur :
- confirmer la demande à l’aide de coordonnées déjà connues plutôt que de celles proposées dans le message ;
- exiger une seconde approbation pour certaines transactions ;
- convenir d’un code de validation pour certaines demandes ;
- prévoir une procédure particulière lorsqu’un fournisseur souhaite modifier ses coordonnées bancaires.
L’objectif n’est pas d’alourdir chaque transaction, mais de déterminer à l’avance quelles demandes exigent une vérification supplémentaire et comment procéder. Dans le feu de l’action, cette marche à suivre devient beaucoup plus difficile à improviser.
Miser sur la sensibilisation
Ces mécanismes ne sont toutefois efficaces que si les personnes concernées les connaissent et pensent à les appliquer.
La sensibilisation doit donc suivre l’évolution des stratagèmes. Une formation consacrée uniquement aux courriels suspects ne prépare pas nécessairement un employé à recevoir un appel avec la voix de son dirigeant ou à se retrouver devant une autre forme d’usurpation particulièrement convaincante.
Les simulations prennent ici tout leur sens. Elles placent les employés devant des situations proches de celles qu’ils pourraient réellement rencontrer et permettent d’observer leurs réactions. La formation peut ensuite être adaptée à leurs responsabilités et aux difficultés constatées.
Il ne s’agit pas de transformer chaque employé en spécialiste de la cybersécurité. Il faut plutôt lui fournir des repères clairs : reconnaître les situations qui exigent davantage de prudence, valider adéquatement une demande et savoir quoi faire lorsqu’un doute subsiste.
À mesure que les techniques de fraude gagnent en sophistication, les mécanismes de défense doivent eux aussi évoluer. Des procédures bien définies, une sensibilisation régulière et des exercices pratiques préparent mieux l’organisation à réagir quand une tentative survient.
Vous souhaitez mieux préparer votre entreprise aux nouvelles formes de fraude ? Communiquez avec nous !